Fiabilité
Web et API
La réponse doit-elle être complète et exploitable ?
Impact décision : HTTP classique et beaucoup d’API reposent sur un flux fiable.

Une page web qui charge, un appel vidéo qui reste fluide, un téléchargement qui reprend après une coupure, une partie en ligne qui ne tolère pas la latence : derrière ces usages, il y a souvent le même choix de base. Faut-il transporter les données avec TCP, plus fiable, ou avec UDP, plus léger ? Comprendre cette différence aide à lire un diagnostic réseau sans se perdre dans les acronymes.
TCP et UDP appartiennent à la couche transport. Leur rôle n’est pas de trouver la route sur Internet, mais de gérer la conversation entre deux applications une fois que l’adresse IP permet déjà de joindre une machine. En pratique, ils répondent à deux priorités différentes : ne rien perdre ou réduire le délai. Le bon protocole dépend donc moins d’une supériorité absolue que du risque acceptable pour l’application.
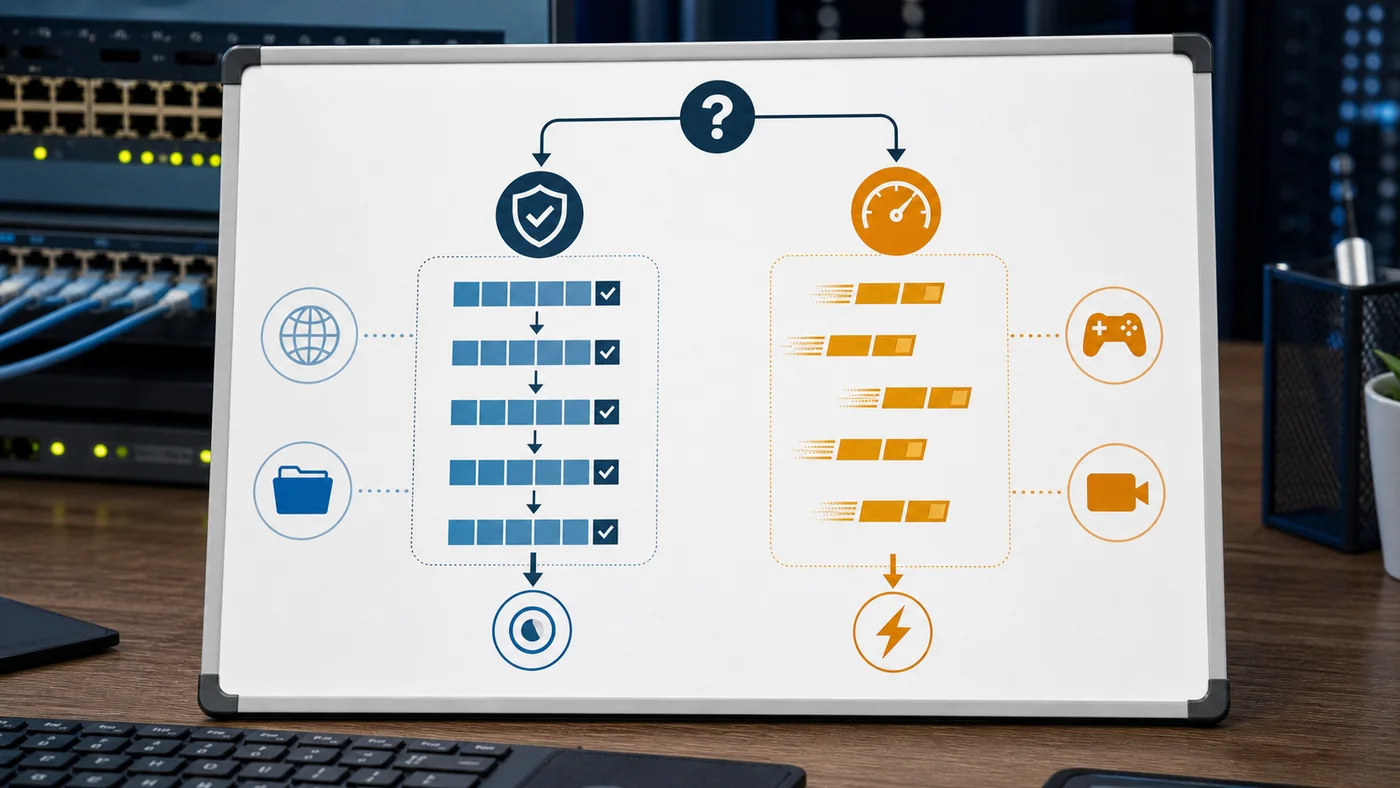
TCP vérifie. UDP expédie.
Avec TCP, les deux machines établissent une connexion, numérotent les données, confirment ce qui arrive et renvoient les segments perdus. Cette logique coûte un peu de temps, mais elle protège l’intégrité. Avec UDP, l’application envoie un datagramme sans attendre cette mécanique de contrôle. Si un paquet disparaît, UDP ne le récupère pas tout seul.
Cette différence explique la plupart des choix. Pour charger une page, envoyer un fichier ou synchroniser une base, une perte silencieuse serait problématique. Pour un flux audio, un paquet trop ancien n’a parfois plus d’intérêt : mieux vaut continuer avec le paquet suivant que bloquer toute la conversation pour reconstruire parfaitement le passé.
TCP n’est pas seulement “plus sûr”. Il organise une conversation complète.
Le protocole commence par une phase d’établissement de connexion, souvent résumée par la poignée de main en trois temps. Ensuite, il suit l’ordre des segments, confirme leur réception et ajuste le débit selon l’état du réseau. Si une partie manque, la retransmission permet de reconstruire le flux. Pour une application qui ne doit pas perdre un octet, ce comportement est précieux, car le destinataire reçoit une suite exploitable plutôt qu’un ensemble de fragments à interpréter lui-même.
Cette fiabilité a un coût. Quand le réseau perd des paquets ou devient instable, TCP peut ralentir pour préserver l’ordre et l’intégrité. C’est rationnel pour un fichier ou une page web, mais parfois gênant pour une interaction temps réel. Une visioconférence ou un jeu ne veut pas forcément attendre un paquet ancien si l’action suivante est déjà arrivée.
Choisissez TCP quand l’application ne doit pas accepter de données manquantes ou désordonnées.
La réponse doit-elle être complète et exploitable ?
Impact décision : HTTP classique et beaucoup d’API reposent sur un flux fiable.
Un octet perdu rend-il le résultat inutilisable ?
Impact décision : Téléchargement, sauvegarde et synchronisation ont besoin d’un transfert exact.
Le message doit-il arriver entier ?
Impact décision : SMTP, IMAP ou POP privilégient la cohérence du contenu échangé.
UDP fait moins de choses. C’est précisément son intérêt.
UDP ne crée pas de session fiable comparable à TCP. Il ajoute un en-tête minimal, envoie un datagramme et laisse l’application gérer ce qu’elle juge nécessaire. Cette sobriété réduit la surcharge protocolaire et peut limiter la latence, surtout quand de nombreux petits messages doivent circuler rapidement. Elle donne aussi plus de liberté aux concepteurs d’applications, qui peuvent décider eux-mêmes quelles pertes sont acceptables et quelles informations doivent être recalculées ou renvoyées.
Pour compléter cette lecture, choisir entre SMTP, IMAP, POP3 et MAPI apporte des repères utiles sur comment choisir entre smtp, imap, pop3 et mapi.
Ce choix ne signifie pas qu’UDP serait “sale” ou réservé aux bricolages. Il est utilisé dans des cas très sérieux : DNS, VoIP, jeux en ligne, diffusion temps réel, télémétrie, VPN ou protocoles modernes construits au-dessus d’UDP. La différence est que la logique de contrôle se déplace : ce n’est plus UDP qui garantit tout, c’est le protocole applicatif qui décide ce qu’il faut vérifier, retransmettre ou ignorer.
Ce déplacement est utile quand toutes les pertes n’ont pas le même poids. Dans un jeu, perdre une position ancienne peut être moins grave que figer l’écran. Dans un appel audio, un micro-trou vaut parfois mieux qu’un son parfait arrivé trop tard. Pour un fichier, en revanche, cette logique serait absurde sans mécanisme supérieur.
L’adresse IP désigne la machine. Le port désigne l’application à joindre.
TCP et UDP utilisent tous les deux des ports. Cette notion est souvent le détail qui rend un diagnostic compréhensible. Une machine peut héberger plusieurs services : un serveur web, un DNS, une base, un jeu, une API interne. Le port permet de diriger le trafic vers le bon processus. Le couple protocole + adresse IP + port forme la base de l’échange, et c’est précisément ce triplet qu’il faut vérifier quand une application “ne répond pas”.
Un port peut donc être ouvert en TCP et fermé en UDP, ou l’inverse. C’est une erreur fréquente en dépannage : tester seulement “le port 53” sans préciser le protocole, ou autoriser TCP dans un pare-feu alors que le service attendu parle surtout UDP. Pour les règles réseau, la précision TCP ou UDP n’est pas décorative.
| Usage | Protocole courant | Pourquoi |
|---|---|---|
| Navigation web classique | TCP | Flux fiable, réponse complète, ordre des données |
| DNS | UDP, avec cas TCP | Petites requêtes rapides, TCP possible pour certains échanges |
| Jeu en ligne | Souvent UDP | Latence plus importante que retransmission tardive |
| Transfert de fichier | Souvent TCP | Intégrité et ordre indispensables |
| QUIC / HTTP/3 | UDP | Transport moderne sécurisé avec logique propre au-dessus d’UDP |
La bonne question n’est pas “lequel est meilleur ?”. C’est “quelle erreur l’application peut-elle accepter ?”
Si l’application ne peut pas tolérer de manque, de désordre ou de corruption, TCP est souvent le choix le plus simple. Si elle peut accepter une perte ponctuelle pour éviter un délai visible, UDP devient logique. Entre les deux, il existe des architectures hybrides : une application peut utiliser UDP pour transporter vite, puis ajouter ses propres accusés, sa correction d’erreur ou son chiffrement.
Ce choix doit aussi tenir compte des pare-feu, NAT, proxys et politiques réseau. Dans une entreprise, un protocole théoriquement meilleur peut devenir inutilisable s’il traverse mal l’infrastructure existante. C’est pour cela qu’un diagnostic utile observe le comportement réel : ce qui passe, ce qui ralentit, ce qui se perd et ce qui est bloqué.
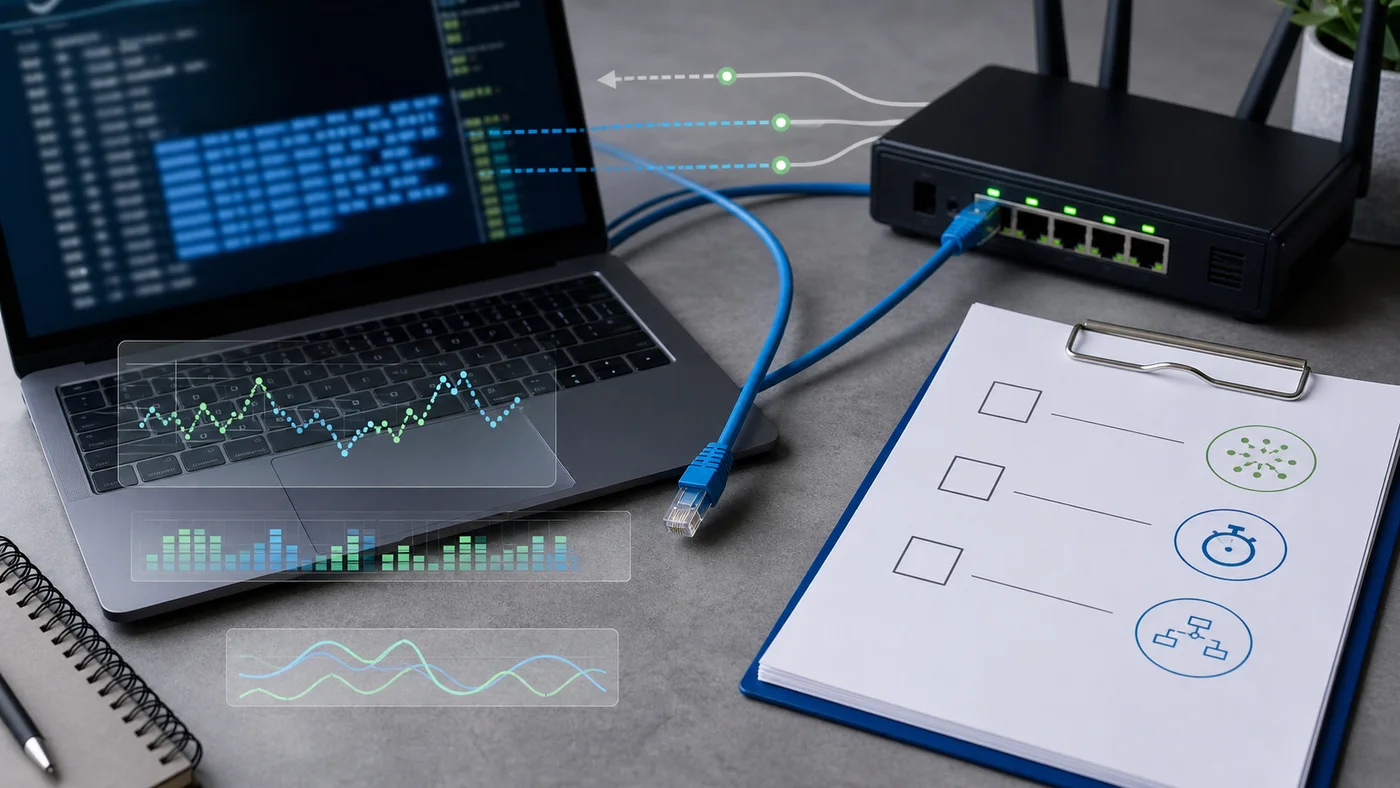
Commencez par séparer disponibilité, performance et pertes. Mélanger ces trois sujets brouille le diagnostic.
Premier point : le service répond-il sur le bon protocole et le bon port ? Un test TCP réussi ne prouve pas qu’un service UDP fonctionne. Deuxième point : la latence est-elle stable ? Un ping moyen correct peut masquer des pics qui perturbent un jeu ou une voix IP. Troisième point : observe-t-on des pertes de paquets ? UDP les rend plus visibles, mais TCP peut aussi souffrir en retransmettant beaucoup.
Pour un dépannage concret, notez le contexte : réseau filaire ou Wi-Fi, VPN actif ou non, heure du test, destination locale ou distante, pare-feu traversé, type d’application. Une mesure isolée raconte rarement toute l’histoire. Un bon diagnostic compare plusieurs moments et cherche le symptôme reproductible, car un incident intermittent peut venir d’un poste client, d’une borne Wi-Fi saturée, d’une règle de filtrage ou d’un service distant instable.
À dérouler avant de conclure que TCP ou UDP est responsable.
Un symptôme réseau n’indique pas toujours le protocole responsable. Un site lent peut souffrir d’un serveur saturé, d’un DNS lent, d’un chemin réseau instable, d’un proxy ou d’un navigateur chargé. Une application UDP peut être fluide en local puis médiocre à distance parce qu’un pare-feu, un VPN ou un routeur modifie le comportement du trafic. C’est pour cela qu’il faut observer le chemin complet avant de conclure.
Pour approfondir ce point, consultez FTP, FTPS et SFTP pour choisir le, qui traite plus précisément de comprendre ftp, ftps et sftp pour choisir le bon protocole.
La méthode la plus fiable reste comparative : même application depuis un autre réseau, même réseau avec une autre application, même port depuis une autre machine. Si le problème suit l’application, regardez les logs et la configuration. S’il suit le réseau, vérifiez filtrage, NAT, Wi-Fi, VPN et qualité de liaison. S’il apparaît seulement à certaines heures, suspectez plutôt la congestion ou une saturation côté fournisseur.
Le protocole explique le comportement attendu ; il ne remplace pas la mesure.
Ces correspondances évitent de confondre un problème applicatif avec un problème TCP ou UDP.
Port ou service
Vérifiez écoute locale, règle pare-feu, protocole attendu et exposition réseau.
Latence ou congestion
TCP peut retransmettre et ralentir si le chemin perd des paquets.
Pertes ou gigue
UDP montre vite les variations de qualité quand le temps réel prime.
QUIC montre bien pourquoi UDP ne doit pas être réduit à “moins fiable”. Le protocole utilise UDP comme base de transport, puis ajoute au-dessus des mécanismes modernes : chiffrement intégré, gestion des connexions, multiplexage et reprise plus rapide dans certains scénarios. Pour l’utilisateur, l’objectif reste simple : améliorer certains échanges web sans reprendre exactement le modèle TCP classique.
Cette architecture illustre une évolution importante. Les applications modernes ne choisissent plus seulement entre TCP brut et UDP brut. Elles peuvent construire un transport adapté à leur besoin, tout en exploitant la légèreté d’UDP pour traverser Internet plus souplement. Cela ne rend pas TCP obsolète : beaucoup de services continuent d’en dépendre parce qu’il reste robuste, bien compris et largement supporté. Le point clé est de savoir où se trouvent les garanties : dans le transport lui-même ou dans le protocole placé au-dessus.
Pour une API interne qui manipule des commandes, des paiements ou des synchronisations, TCP reste généralement le choix évident. La cohérence de la réponse compte plus que quelques millisecondes gagnées. Pour une télémétrie fréquente, un jeu multijoueur ou un flux voix, UDP peut mieux correspondre au besoin, à condition que l’application sache gérer les pertes, les états incohérents et les messages arrivés trop tard pour être encore utiles.
Pour le DNS, la logique est plus nuancée. Les requêtes courantes passent souvent en UDP parce qu’elles sont courtes et répétées très fréquemment. TCP peut intervenir dans certains cas, notamment quand la réponse dépasse un certain volume ou quand un échange demande plus de contrôle. C’est un bon rappel : un même service peut utiliser les deux protocoles selon le contexte.
sauvegarde immuable apporte des repères complémentaires pour situer sauvegarde immuable : définition, avantages et quand l’utiliser.
Pour un administrateur ou un développeur, la bonne documentation doit donc préciser le protocole, le port et le comportement attendu en cas d’échec. “Ouvrir le port” ne suffit pas.
La première erreur consiste à dire “UDP n’est pas fiable, donc il est mauvais”. C’est faux. UDP ne promet pas la fiabilité, mais il laisse de la place à des protocoles conçus pour leurs propres contraintes. QUIC en est un bon exemple : il s’appuie sur UDP tout en apportant ses mécanismes de transport sécurisés. Le raisonnement correct consiste donc à demander où se trouve la garantie, pas à supposer qu’elle est absente.
La deuxième erreur consiste à croire que TCP garantit une application rapide. TCP garantit surtout un flux cohérent ; si le réseau perd beaucoup de paquets, l’expérience peut devenir lente. La troisième erreur consiste à tester seulement le débit descendant. Pour comprendre un incident, la latence, la gigue, les retransmissions, les pertes et les règles de filtrage comptent autant que le débit.
Enfin, ne confondez pas protocole de transport et sécurité applicative. TCP n’est pas chiffré par nature. UDP non plus. La sécurité vient d’autres couches ou protocoles, comme TLS, DTLS, QUIC ou les mécanismes propres à l’application. Dire “c’est en TCP donc c’est sécurisé” est une mauvaise lecture. Le bon réflexe consiste à lire séparément transport, chiffrement, authentification et règles applicatives.
Pour retenir TCP et UDP sans simplifier à l’excès, gardez ce repère : TCP protège l’ordre et la livraison, UDP protège surtout la légèreté du transport. Le premier convient aux échanges où chaque donnée compte. Le second convient aux usages où un retard peut être plus pénalisant qu’une perte ponctuelle.
Dans un dépannage, ne partez pas d’un jugement général. Partez de l’usage : web, API, DNS, vidéo, jeu, VPN, sauvegarde, supervision. Ensuite, vérifiez le port, la latence, les pertes et les règles réseau. Cette méthode évite les conclusions rapides et donne une base claire pour corriger le vrai point de rupture. Elle aide aussi à documenter le problème proprement avant d’ouvrir un ticket, de modifier un pare-feu ou de changer une configuration applicative.
Pour approfondir ce point, consultez serveur opc, qui traite plus précisément de serveur opc, le rôle clé entre machines et supervision.
Les protocoles évoluent, mais les RFC IETF restent les références de base pour cadrer TCP, UDP et QUIC.
À lire aussi


Recevez des analyses concrètes sur vos enjeux métiers et opérationnels, avec des exemples, des points de vigilance et des décisions à prioriser.
Aucun spam. Désinscription en un clic.