Compatibilité
Âge des clients
Des postes ou appareils anciens imposent-ils SMBv1 ?
Impact décision : Si oui, isolez le besoin au lieu de baisser tout le réseau.
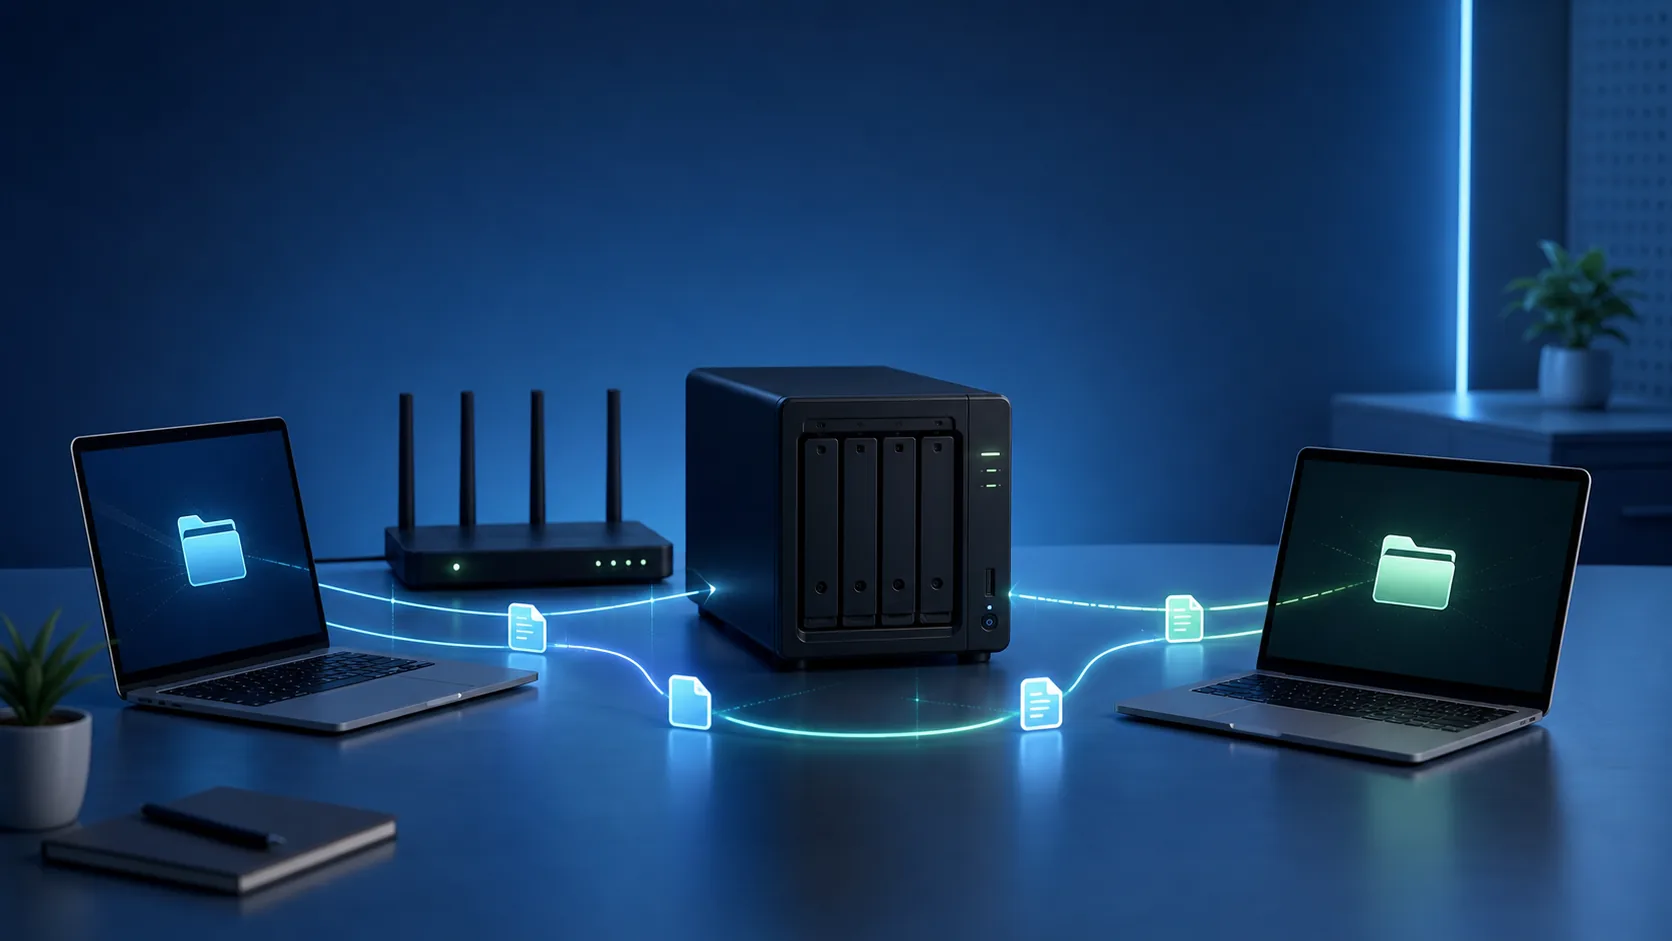
SMB n’est pas seulement “le protocole qui partage des dossiers Windows”. C’est souvent le chemin invisible par lequel une PME, un NAS familial ou un petit bureau fait circuler ses documents, ses sauvegardes et parfois ses imprimantes. Quand il est bien réglé, personne n’y pense. Quand il est mal exposé, trop permissif ou encore bloqué sur SMBv1, il devient une porte d’entrée très concrète.
Pour approfondir ce point, consultez rename file linux, qui traite plus précisément de rename file linux, renommer sans casser ses dossiers.
La refonte repart donc d’un besoin concret : comprendre à quoi sert SMB sans fragiliser le réseau local, puis décider ce qu’il faut activer, limiter ou retirer.
SMB signifie Server Message Block. Le protocole permet à un client d’accéder à une ressource publiée par un serveur : un dossier, un fichier, une imprimante ou un partage exposé par un NAS. Dans la pratique, c’est ce qui permet à un poste Windows de mapper un lecteur réseau, à un Mac d’ouvrir un dossier partagé ou à un serveur Linux avec Samba de s’intégrer dans un environnement bureautique sans obliger les utilisateurs à manipuler des chemins techniques à chaque ouverture.
Le point décisif est la relation client-serveur : une machine demande l’accès, l’autre authentifie, vérifie les droits, puis sert les fichiers demandés.
Dans une petite structure, SMB reste pertinent parce qu’il évite les copies locales dans tous les sens. Un dossier de devis, une bibliothèque de modèles, des scans administratifs ou des fichiers projet peuvent rester au même endroit, avec des permissions adaptées. Le bénéfice est clair : une source commune, moins de doublons et une sauvegarde plus simple à organiser.
On rencontre souvent SMB, CIFS et Samba comme s’ils désignaient la même chose. Ils sont liés, mais ils ne remplissent pas le même rôle. SMB est le protocole de partage. CIFS désigne surtout une ancienne appellation liée à SMBv1. Samba, lui, est une implémentation libre qui permet à des systèmes Unix/Linux de parler SMB/CIFS avec des postes Windows ou des NAS. La nuance paraît théorique, mais elle évite de diagnostiquer une panne ou un risque avec le mauvais vocabulaire.
Cette distinction évite une erreur fréquente : croire qu’un “partage Samba” serait automatiquement moderne ou ancien. En réalité, tout dépend de la configuration. Un serveur Linux peut refuser SMBv1, exiger une authentification solide et fonctionner proprement avec des clients récents. À l’inverse, un vieux partage Windows peut rester dangereux s’il conserve des compatibilités historiques inutiles.
| Terme | Ce que cela désigne | Point de vigilance |
|---|---|---|
| SMB | Le protocole de partage de fichiers et ressources réseau | Version, sécurité et droits effectifs |
| CIFS | Nom souvent associé à l’ancien SMBv1 | À ne pas utiliser comme repère de modernité |
| Samba | Implémentation libre utilisée notamment sur Linux et NAS | Configuration réelle du serveur |
| Partage réseau | Ressource exposée via SMB | Permissions, sauvegarde et journalisation |
Le sujet le plus sensible reste la version. SMBv1 a rendu service pendant longtemps, mais il n’a plus sa place dans un réseau ordinaire. Il manque de protections modernes et reste associé à des risques bien connus. En 2026, le bon réflexe consiste à privilégier SMBv2 et SMBv3, avec une préférence nette pour SMB 3.x quand les systèmes le supportent.
Pour compléter cette lecture, sécuriser Wi-Fi maison apporte des repères utiles sur sécuriser son wi-fi maison sans se perdre dans les réglages.
SMBv2 a amélioré les performances et réduit certains bavardages réseau. SMBv3 a ajouté des fonctions importantes pour les environnements modernes : chiffrement SMB, meilleure continuité, multicanal selon les cas, et options plus strictes autour de la signature. Pour un lecteur non administrateur, il faut retenir une règle simple : la version la plus ancienne compatible ne doit pas être le réglage par défaut.
La transition demande toutefois un inventaire. Un vieux copieur, un automate, un logiciel métier abandonné ou un NAS jamais mis à jour peut encore réclamer SMBv1. Le désactiver sans test peut casser un usage. Le garder activé partout pour un seul appareil est pire. La bonne solution consiste à isoler l’équipement, documenter la contrainte et préparer son remplacement.
Ne choisissez pas une version par habitude : partez des clients, du risque et du type de données.
Des postes ou appareils anciens imposent-ils SMBv1 ?
Impact décision : Si oui, isolez le besoin au lieu de baisser tout le réseau.
Le partage contient-il paie, contrats, scans ou données client ?
Impact décision : Plus les données sont sensibles, plus signature, droits stricts et journaux deviennent nécessaires.
Le partage reste-t-il sur un LAN fiable ?
Impact décision : SMB ne doit pas être exposé directement sur Internet.
Quelqu’un vérifie-t-il les accès et les sauvegardes ?
Impact décision : Un partage sans surveillance finit souvent en zone morte pleine de droits trop larges.
Dans un réseau moderne, SMB passe principalement par TCP 445. Le port 139 correspond à l’ancien fonctionnement avec NetBIOS sur TCP/IP. Cette différence compte pour les pare-feu : ouvrir “SMB” sans comprendre le port réellement utilisé peut créer une surface inutile ou masquer un vieux comportement encore actif. Elle aide aussi à repérer les équipements qui réclament encore une compatibilité ancienne alors que le reste du parc pourrait fonctionner plus proprement.
Sur un LAN de bureau, autoriser le port 445 entre postes clients et serveur de fichiers peut être normal. En revanche, l’ouvrir depuis Internet est une erreur de conception dans la plupart des cas. Pour un accès distant, il vaut mieux utiliser un VPN, une passerelle adaptée, SMB over QUIC dans les environnements qui le maîtrisent, ou une solution documentaire conçue pour l’extérieur. La règle doit protéger le besoin réel, pas transformer un partage interne en service accessible depuis n’importe quelle adresse.
Le pare-feu doit donc répondre à trois questions concrètes : qui initie la connexion, vers quel serveur, et pour quel usage ? Si la règle dit “tout le monde vers tout le monde”, elle est trop large. Un partage SMB sain ressemble plutôt à une route courte : postes autorisés vers serveur identifié, sur port défini, avec journalisation si les données le justifient.
| Port | Usage courant | Décision pratique |
|---|---|---|
| TCP 445 | SMB direct moderne | Autoriser seulement dans le périmètre réseau nécessaire |
| TCP 139 | Ancien SMB via NetBIOS | Limiter ou supprimer si aucun ancien système n’en dépend |
| UDP 137/138 | Services NetBIOS associés | Éviter sur les réseaux modernes sauf contrainte documentée |
La mise en place commence par le modèle de droits. Il faut distinguer les droits du partage et les droits du système de fichiers. Le premier contrôle l’accès via le réseau ; le second contrôle ce que l’utilisateur peut faire réellement sur les fichiers. Quand les deux couches ne racontent pas la même histoire, le dépannage devient pénible et la sécurité devient fragile.
La méthode la plus robuste reste simple : créer un groupe par usage, attribuer les droits au groupe, puis ajouter les utilisateurs à ce groupe. Évitez les permissions posées directement sur chaque personne. Cette approche rend les départs, changements d’équipe et audits beaucoup plus propres. Elle évite aussi le classique dossier partagé où tout le monde modifie tout parce que c’était plus rapide le jour de l’installation.
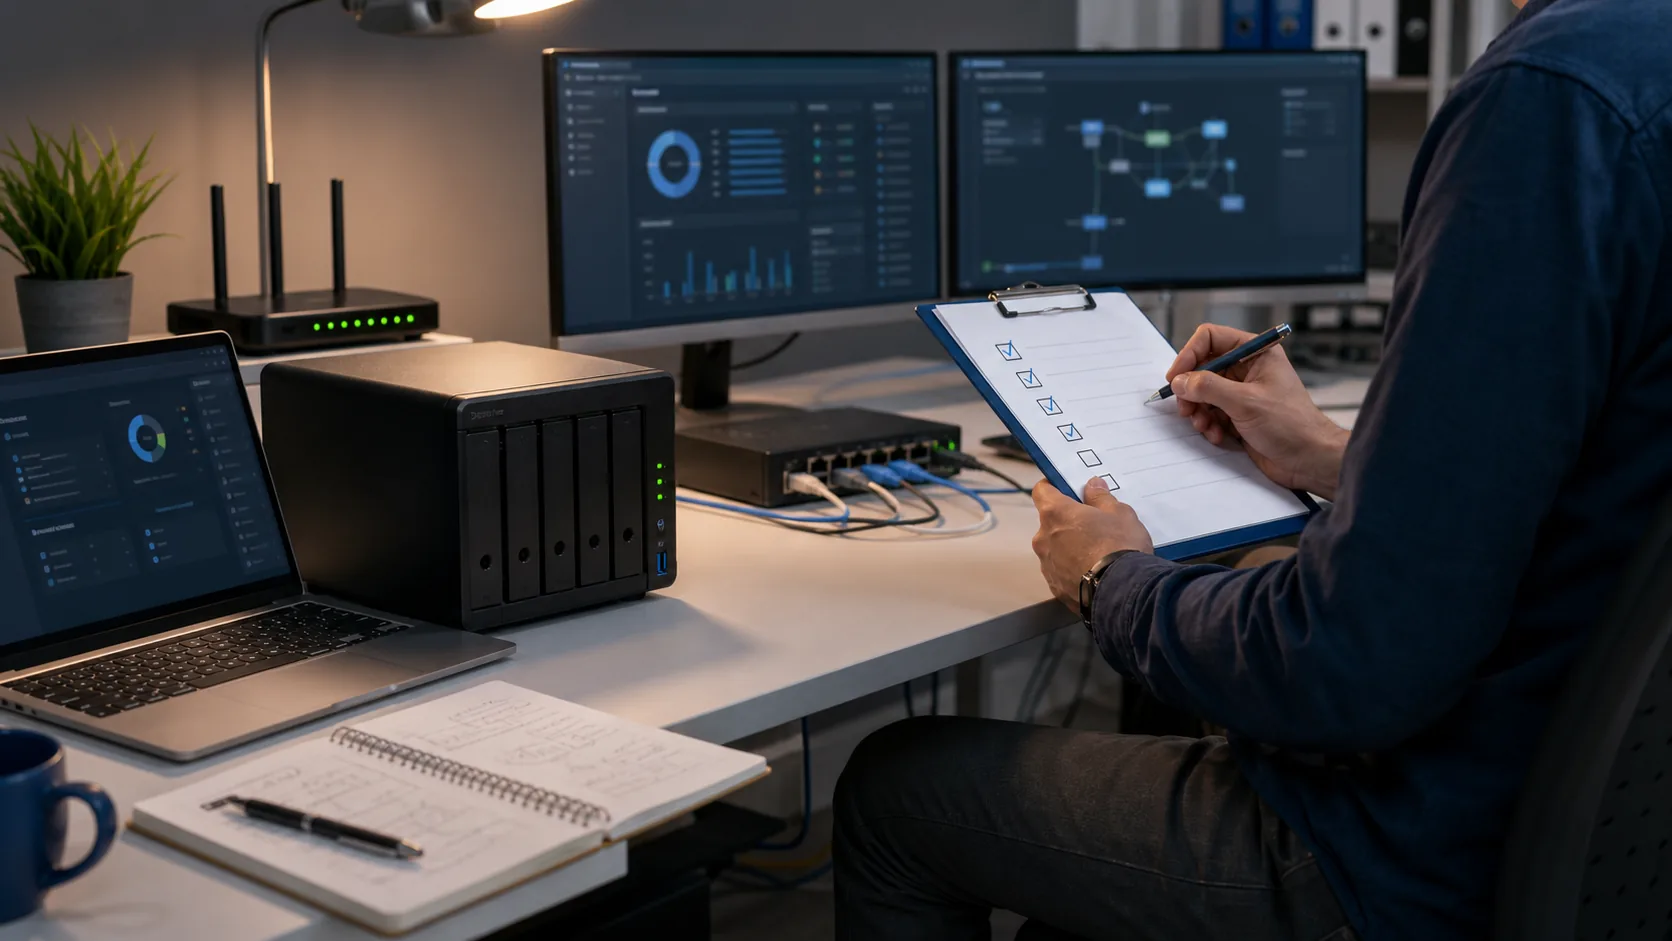
Sur SMB, la sécurité de base doit passer avant le benchmark de débit, même quand le sujet initial semble être une simple copie de gros fichiers.
La signature SMB aide à protéger l’intégrité des échanges. Le chiffrement SMB protège davantage la confidentialité du trafic quand il est disponible et pertinent. Ces options peuvent avoir un coût selon les machines et les versions, mais elles valent d’être évaluées pour les partages sensibles. Le point n’est pas d’activer chaque case partout, mais de savoir ce que protège chaque option.
Surveillez aussi les comptes de service, souvent oubliés après l’installation d’un scanner ou d’un logiciel métier.
Pour approfondir ce point, consultez Configurer FileZilla Server sans ouvrir une brèche, qui traite plus précisément de configurer filezilla server sans ouvrir une brèche dans le réseau.
Un partage rapide mais mal borné reste un problème. Traitez d’abord la surface d’accès et les traces.

Désactivez SMBv1, réduisez les règles de pare-feu et gardez le partage sur un périmètre réseau clair.

Utilisez des groupes, testez les comptes réels et vérifiez les journaux quand les fichiers ont une valeur métier.
À la maison, l’erreur la plus courante consiste à activer un partage “temporaire” qui devient permanent. Un dossier de transfert reste ouvert, un ancien compte conserve un mot de passe faible, puis le NAS se transforme en coffre sans serrure claire. Même dans un usage familial, un compte par personne et des dossiers séparés évitent beaucoup de confusion.
En PME, le risque vient plutôt de l’empilement. Un partage historique pour la comptabilité, un autre pour les scans, un troisième pour les commerciaux, puis des sous-dossiers dont personne ne connaît les droits. Avant de créer un nouveau partage, il faut vérifier si l’usage existe déjà. Sinon, SMB devient une archive vivante impossible à gouverner.
Sur NAS, l’interface simplifie la création, mais pas la responsabilité. Il faut vérifier la version minimale SMB, les comptes invités, les accès anonymes, les snapshots, la corbeille réseau et la sauvegarde hors appareil. Un NAS n’est pas une sauvegarde si tous les postes peuvent chiffrer ou supprimer ses fichiers sans barrière.
SMB est excellent pour un réseau local maîtrisé, mais il n’est pas toujours le meilleur choix. Pour partager des fichiers avec des clients externes, un portail documentaire, un service cloud professionnel ou une solution de transfert sécurisé sera souvent plus adapté. Pour synchroniser des postes nomades, un simple lecteur SMB mappé peut devenir fragile dès que le réseau change.
Il faut aussi distinguer partage et collaboration. SMB donne accès à des fichiers ; il ne gère pas toujours bien la coédition moderne, l’historique fin, les commentaires ou le travail simultané comme une suite collaborative. L’utiliser pour tout peut créer des conflits de versions et une mauvaise expérience utilisateur.
La bonne question n’est donc pas “SMB ou cloud ?”. Elle est plus précise : où sont les fichiers, qui les utilise, depuis quel réseau, avec quelle exigence de trace et de restauration ? Si la réponse implique beaucoup d’accès externes, de mobilité et de coédition, SMB doit rester un socle interne, pas l’unique outil. Cette frontière évite de demander à un protocole de réseau local de résoudre des besoins qui relèvent plutôt d’une plateforme collaborative.
Un partage SMB est prêt quand il est testé comme un utilisateur le vivra réellement. Ouvrir le dossier depuis la session administrateur ne prouve presque rien. Il faut créer, lire, modifier, supprimer si le droit existe, puis restaurer un fichier. Cette dernière étape est souvent oubliée, alors qu’elle vérifie la vraie résilience du dispositif.
Le contrôle final doit rester court et répétable. Notez la version SMB autorisée, le groupe propriétaire, le serveur, la règle de pare-feu, la stratégie de sauvegarde et le responsable fonctionnel. Ce petit inventaire évite de redécouvrir le partage dans six mois, au moment où un incident impose de savoir qui avait accès à quoi.
Avant de livrer un partage SMB, validez ces points avec un compte non administrateur.
SMB reste un protocole central parce qu’il répond à un besoin très concret : partager des fichiers de façon simple sur un réseau maîtrisé. Sa faiblesse ne vient pas de son existence, mais de ses mauvais réglages : SMBv1 oublié, ports trop ouverts, comptes communs, droits illisibles et absence de test de restauration. Quand ces points sont corrigés, le partage redevient un outil discret, fiable et compréhensible par l’équipe qui l’utilise.
La bonne approche consiste à traiter SMB comme une petite infrastructure, même dans une maison ou une TPE. Un serveur identifié, des groupes, une version moderne, un pare-feu propre et une sauvegarde testée suffisent déjà à changer le niveau de risque. Le protocole n’a pas besoin d’être spectaculaire ; il doit surtout rester prévisible, limité et auditable. C’est précisément cette sobriété qui en fait encore un outil solide quand il est maintenu, documenté et revu régulièrement.
Pour approfondir ce point, consultez Angry IP Scanner pour cartographier son réseau, qui traite plus précisément de angry ip scanner pour cartographier son réseau local sans sortir du cadre.
À lire aussi


Recevez des analyses concrètes sur vos enjeux métiers et opérationnels, avec des exemples, des points de vigilance et des décisions à prioriser.
Aucun spam. Désinscription en un clic.